
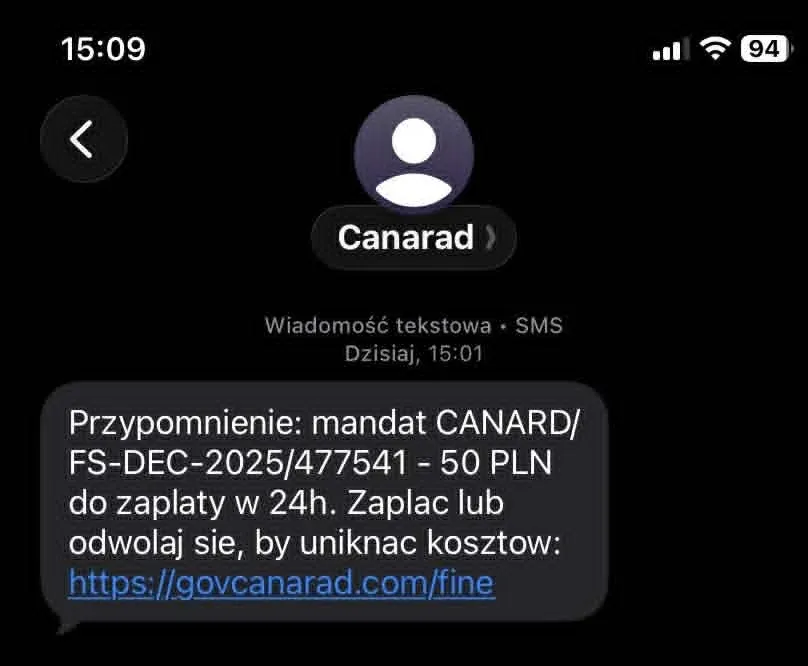
Чи отримали ви SMS із штрафом? Не платіть. Шахраї підробляють не лише документи GITD.
У статті:
- CANARD не надсилає SMS-повідомлення з посиланнями для оплати штрафів.
- Подібні шахрайства стосуються e-TOLL, mObywatela, кур’єрських компаній та банків.
- Підозріле SMS-повідомлення можна безкоштовно надіслати до CERT Polska за номером 8080.
Шахрайство через SMS
Схема проста. Надходить SMS-повідомлення про порушення правил дорожнього руху та невеликий штраф. До цього додається попередження про те, що на оплату залишилося кілька десятків хвилин або 24 години, а потім з’являться додаткові витрати. Достатньо лише натиснути на посилання та оплатити.
Проблема в тому, що повідомлення не надійшло від Головного інспекторату дорожнього транспорту.
Центр автоматичного контролю за дорожнім рухом (CANARD) попереджає, що шахраї прикидаються представниками цього органу не лише у SMS-повідомленнях та електронних листах, а й у звичайній пошті. У жовтні 2026 року з’явилась, зокрема, кампанія, яка використовувала інформацію про плановане впровадження часткового вимірювання швидкості на ділянках автомагістралі A2, що перебувають на ремонті. До випадкових осіб надходили повідомлення про нібито порушення та посилання для оплати.
CANARD та GITD не надсилають через SMS посилань для оплати!
Принцип тут дуже простий: GITD не надсилає через SMS посилання для оплати штрафу чи перевірки розглядуваної справи.
Перший лист після фіксації порушення за допомогою фоторадара чи пристрою для контролю швидкості ще не є штрафним приписом. CANARD спочатку надсилає інформацію про порушення та форми, необхідні для визначення того, хто керував автомобілем. Лише пізніше може бути виписаний кредитний штраф, до якого призначений індивідуальний банківський рахунок.
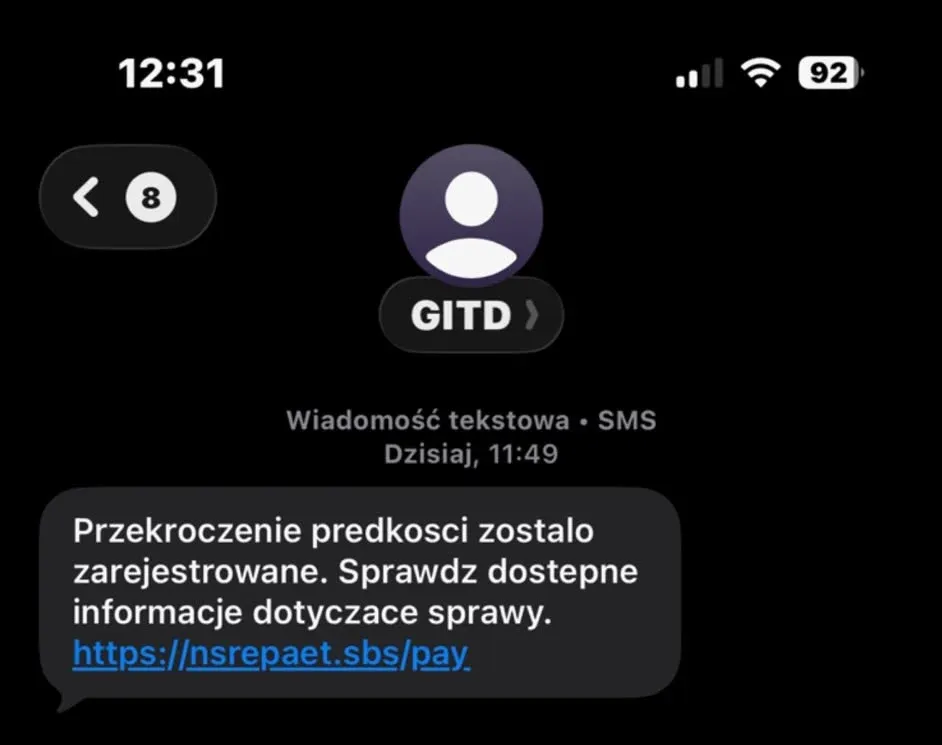
Офіційна кореспонденція відбувається листуванням або через електронний центр обслуговування клієнтів eBOK CANARD. Тому SMS із текстом на кшталт „штраф 50 злотих, сплатіть протягом 24 годин“ та доданим посиланням має негайно викликати підозри.
Автомагістраль та e-TOLL – ще одна пастка
Дуже схоже функціонують фальшиві повідомлення про непогашений дорожній збір. Шахрай повідомляє про борг за проїзд по автомагістралі та погрожує штрафом, якщо кілька злотих не буде негайно доплачено.
Державна податкова адміністрація наголошує, що система e-TOLL не надсилає SMS-повідомлень чи електронних листів із посиланням на оплату. Однак фальшиві сайти можуть виглядати майже ідентично до офіційного сервісу та використовувати логотипи e-TOLL чи Міністерства фінансів. Метою є отримання даних кредитної картки чи електронних банківських послуг.
mObywatel також може з’явитися як відправник
Сама назва, яка відображається у SMS-повідомленні, не є гарантією безпеки. Злочинці також підробляють mObywatel, надсилаючи інформацію про нібито очікуюче повідомлення, штраф чи необхідність увійти до сервісу.
Посилання потім веде на сайт, який імітує урядовий сервіс, та призначений для отримання даних. Якщо повідомлення стосується mObywatel, найбезпечніше — просто самостійно відкрити офіційний додаток замість того, щоб використовувати посилання, надіслане у SMS.
Додаткова плата у розмірі 2 злотих за посилку може коштувати значно більше
Шахраї також використовують ситуації, з якими стикається майже кожен. Уже на початку листопада 2026 року CERT Polska попереджав про кампанії, що імітують Pocztę Polską та InPost.
У повідомленні може йтися про відсутню адресу, невдалу доставку або невелику митну плату. Сума навмисно мала, щоб отримувач не довго роздумував над оплатою. Однак після кліку він потрапляє на фальшиву форму, яка просить ввести особисті дані та всю інформацію з картки, включаючи код CVV. Тому найкраще перевіряти статус посилки безпосередньо в додатку перевізника або на власноруч введеній сторінці.
Банк „заблокує рахунок“, якщо ви негайно не натиснете
Ще одним поширеним мотивом є необхідність оновлення даних, підтвердження особи чи активації нових банківських захистів. У жовтні CERT Polska попереджав, зокрема, про повідомлення, які імітують PKO Bank Polski.
Механізм залишається тим самим: тиск часу, погроза обмеження доступу до рахунку та посилання, яке веде на фальшивий інтернет-банкінг. Введені там логін та пароль потрапляють прямо до злочинців.
Що робити з підозрілим SMS?
Найважливіше правило звучить так: не використовувати посилання, надіслане у несподіваному повідомленні. Ситуацію потрібно перевірити самостійно – через офіційний додаток, вручну введену сторінку чи гарячу лінію відповідної установи.
Підозрілі SMS-повідомлення можна надсилати безкоштовно на номер 8080, який цілодобово обслуговується CERT Polska. Фальшиві веб-сайти та електронні листи також можна повідомити через сервіс incydent.cert.pl або послугу „Безпечно в мережі“ у додатку mObywatel.
Якщо банківські дані вже були надані або з рахунку зникли гроші, необхідно якнайшвидше зв’язатися з банком та повідомити про це поліцію та CERT Polska.
Піотр Собчик