
PSNM, OSW e Łukasiewicz hanno pubblicato un rapporto sulla sicurezza cibernetica delle automobili e delle colonne di carica.
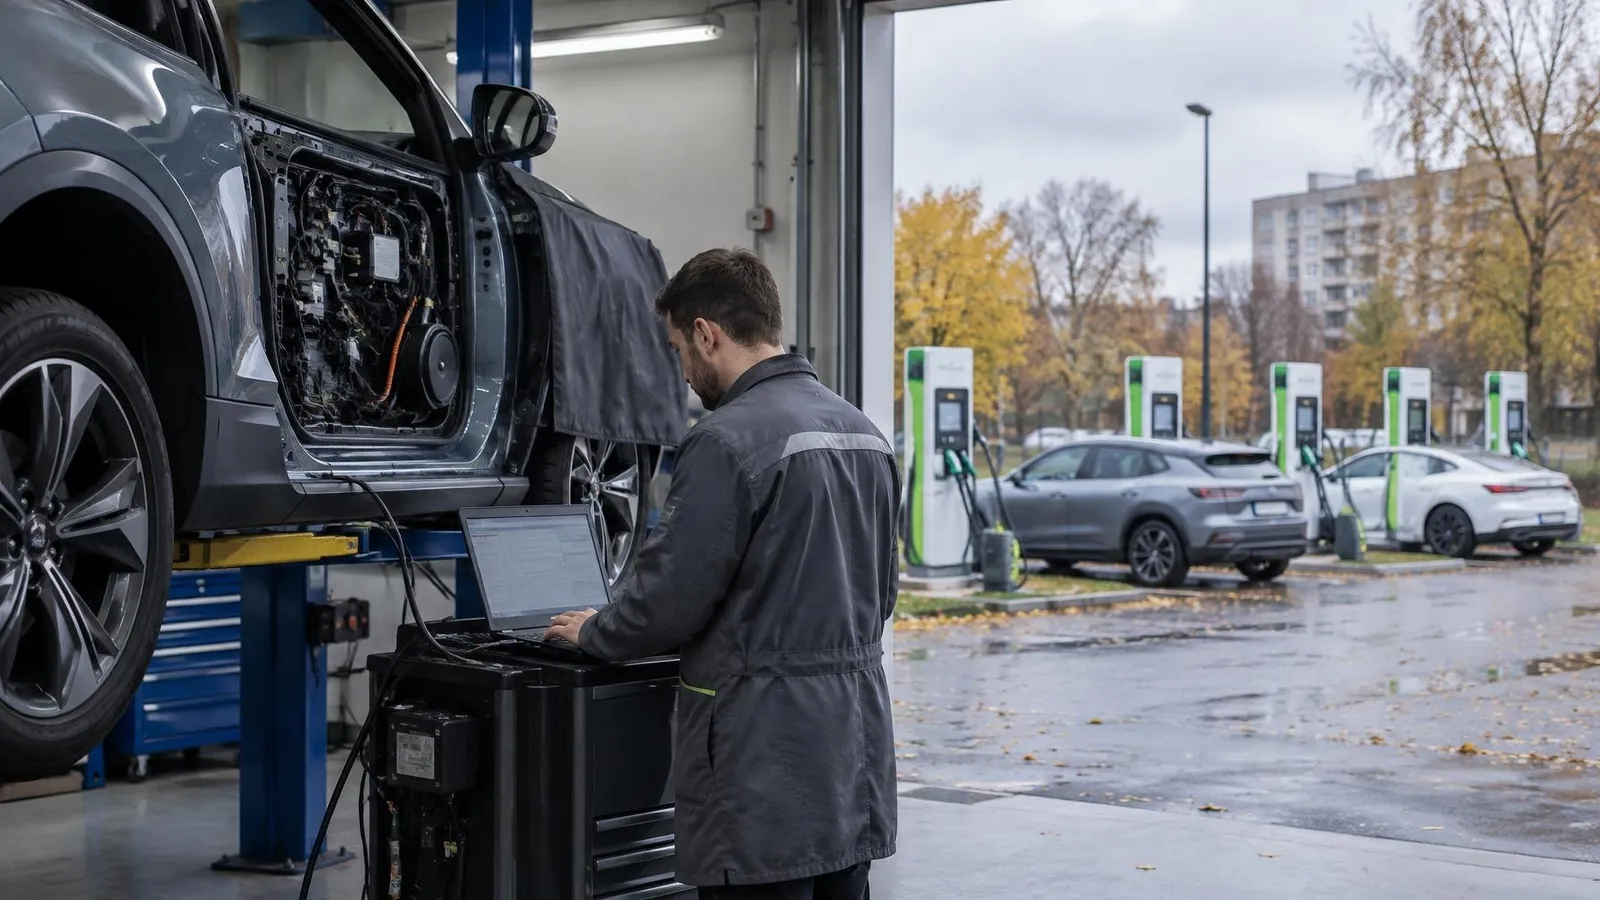
L’Associazione Polacca per la Nuova Mobilità, insieme al Centro di Studi Orientali, a Łukasiewicz PIMOT e a Łukasiewicz AI, ha pubblicato il rapporto “Sicurezza cibernetica della nuova mobilità”. Gli autori descrivono i modi in cui è possibile attaccare un’auto elettrica, la rete di caricabatterie e il sistema energetico. Sostengono inoltre che la Polonia possa trarre vantaggio dal mercato globale della sicurezza cibernetica, che secondo le stime supererà i 300 miliardi di dollari entro il 2029.
Un’auto moderna presenta spesso oltre 200 milioni di righe di codice e circa 100 unità di controllo elettroniche (ECU) collegate tramite reti di comunicazione. Pertanto, un hacker non è necessariamente costretto a trovarsi vicino all’auto: basta una vulnerabilità nell’applicazione mobile o nell’API del produttore (l’interfaccia attraverso cui l’applicazione comunica con i server del marchio). Grazie a una tale vulnerabilità è possibile aprire l’auto a distanza, leggere la sua posizione o modificare le impostazioni del profilo. Secondo il rapporto ENISA del 2026, i trasporti sono responsabili dell’8% degli incidenti registrati nell’UE.
Uscita di dati di 800 mila auto e registrazioni dagli esercizi in Norvegia
Il rapporto cita due casi. A dicembre 2024 è emerso che i dati telematici di circa 800 mila veicoli elettrici di un’unica azienda erano rimasti per molti mesi in una cloud mal configurata, e grazie a essi era stato possibile determinare la posizione esatta delle auto. A ottobre 2026 in Norvegia, i veicoli cinesi durante esercitazioni militari registravano automaticamente e senza autorizzazione l’attività dei soldati, le rotte di spostamento e i codici di accesso a strutture protette. Nel rapporto PSNM non vengono menzionati i nomi coinvolti in nessuno dei due casi.
Secondo gli autori, l’infrastruttura di ricarica è quella più esposta. In Polonia sono già attivi oltre 14 mila punti pubblici che accettano pagamenti a contatto, elaborano i dati dei clienti e regolano la potenza in tempo reale. Il rapporto descrive uno scenario in cui un criminale prende il controllo del sistema di gestione dell’operatore e disattiva le stazioni in tutta l’area urbana o lungo le principali rotte di trasporto, paralizzando così le flotte urbane e logistiche.
Un altro settore a rischio è l’energia. Il 29 dicembre 2025 l’obiettivo di un attacco cibernetico sono state almeno 30 centrali eoliche e solari, nonché una grande centrale termoelettrica in Polonia; in Ucraina, invece, un attacco del 2015 ha lasciato senza elettricità per diverse ore circa 225 mila utenti.
Nessuno di questi incidenti riguardava l’eletromobilità. Tuttavia, la ricarica intelligente e il V2G (vehicle-to-grid, ovvero il rilascio di energia dalle batterie delle auto nella rete) aprono nuove possibilità per il sistema elettrico. Chi dovesse prendere il controllo di una grande flotta di auto collegate potrebbe causare aumenti e diminuzioni coordinati di carico e scarico, pericolosi per la stabilità della rete.
Aleksander Rajch, membro del consiglio di amministrazione di PSNM, afferma: “La sicurezza informatica non può essere verificata una sola volta, durante l’omologazione. È necessario verificarla per tutto il ciclo di vita del veicolo e della presa di carica, dopo ogni aggiornamento del software”.
La Polonia ha ambizioni, i fornitori hanno lacune
Secondo il PSNM, gli anelli deboli sono i fornitori di piccole e medie dimensioni, che spesso non dispongono delle risorse necessarie per una gestione efficace della sicurezza cibernetica, nonostante i loro componenti finiscano in prodotti critici per la sicurezza. Nel frattempo, la produzione di automobili a combustione interna in Polonia è scesa dai record di 840.000 unità nel 2008 a 101.000 unità nel 2025, mentre il settore continua a fornire oltre 220.000 posti di lavoro, più dell’8% del PIL e quasi 33 miliardi di euro di esportazioni. A titolo di confronto, il piano KOMPAS 2035 prevede un milione di automobili all’anno entro il 2035. Tra i punti di forza, il rapporto indica un’industria automobilistica solida, oltre 600.000 specialisti IT, strutture di ricerca e l’esperienza delle istituzioni situate sul versante orientale dell’UE e della NATO, che operano sotto una costante pressione da parte di attacchi cibernetici.
Le raccomandazioni includono laboratori nazionali e metodologie per la valutazione della resistenza cibernetica di auto e caricabatterie, un programma per lo sviluppo delle tecnologie di sicurezza cibernetica polacche, requisiti minimi per le gare d’appalto e gli acquisti per flotte, nonché un centro settoriale per lo scambio di informazioni sui pericoli (ISAC). L’elenco completo, incluso materiale destinato al mondo accademico e ai clienti dei servizi di mobilità, è disponibile nel rapporto scaricabile dal sito della PSNM. Il rapporto non specifica chi e quando dovrebbe attuare tali raccomandazioni.
Newsletter LovEV
Vuoi altri contenuti simili?
Iscriviti: ti invieremo un riepilogo della settimana non appena inizierà la newsletter.