
PSNM、OSW和Łukasiewicz发布了关于汽车及充电设施网络安全的报告。
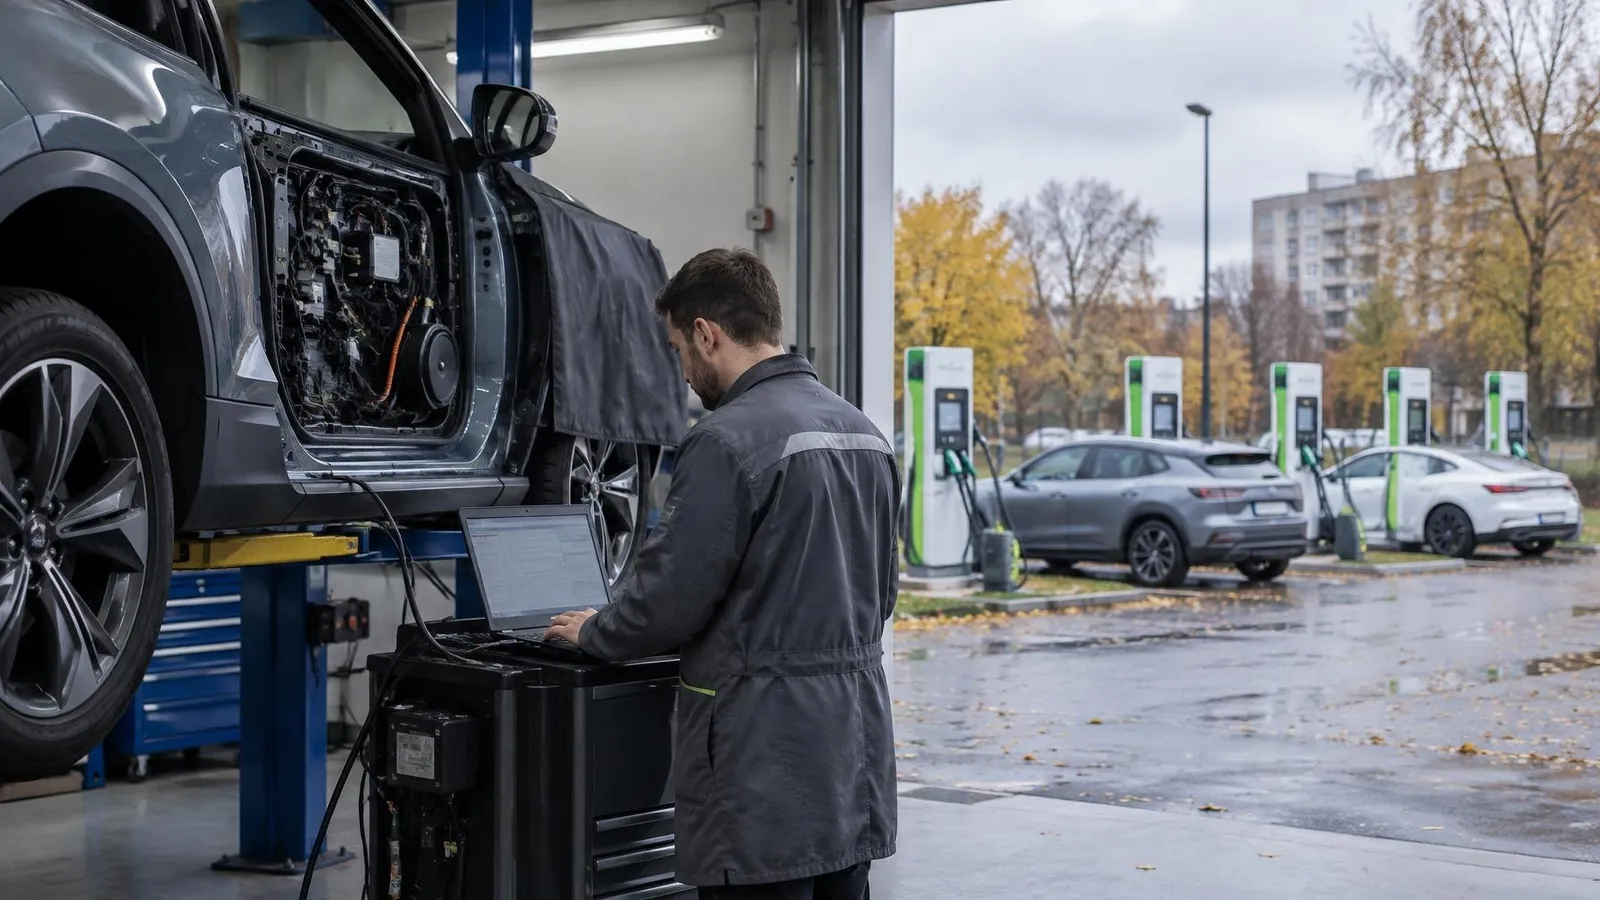
波兰新移动性协会与东方研究中心、Łukasiewicz PIMOT及Łukasiewicz AI共同发布了《新移动性的网络安全》报告。报告作者阐述了攻击电动汽车、充电网络及能源系统的可能途径。他们还指出,波兰有望从全球网络安全市场中获利,据估计,到2029年该市场的规模将超过3000亿美元。
现代汽车通常拥有超过2亿行代码,以及约100个通过通信网络相连的电子控制单元。因此,黑客无需站在汽车旁,只要找到移动应用或制造商API(应用程序与品牌服务器通信的接口)中的漏洞即可。利用这类漏洞,黑客可以远程打开汽车、读取其位置或更改配置设置。根据ENISA在2026年发布的报告,欧盟境内记录的事件中有8%与交通运输相关。
80万辆汽车的数据泄露以及挪威的测试录像
该报告提到了两起案例。2024年12月,有消息称某企业约80万辆电动车的车联网数据在配置错误的云平台上存放了数月,而利用这些数据可以精确确定车辆的位置。2026年10月,在挪威,中国制造的汽车在军事演习期间自动且未经许可地记录了士兵的活动情况、行进路线以及受保护设施的访问代码。PSNM并未在两起事件中提及相关制造商名称。
据专家称,最易受攻击的正是充电基础设施。波兰目前已拥有超过1.4万个公共充电站,这些站点能够处理刷卡支付、客户数据,并实现实时功率控制。报告描述了一种情景:黑客控制了运营商的管理系统,关闭了整个城市区域或主要交通要道旁的充电站,从而导致城市车辆和物流车辆无法使用。
另一个易受攻击的领域是能源行业。2025年12月29日,网络攻击的目标包括波兰的至少30座风能和太阳能发电场以及一座大型热电厂;而在乌克兰,2015年的一次攻击使得约22.5万名用户数小时无法用电。
这些事件均与电动汽车技术无关。不过,智能充电和V2G(车辆到电网,即将汽车电池中的能量输送到电网)为电力系统开辟了新的途径。谁能够掌控大量已接入电网的汽车,谁就能引发有协调性的电力消耗与输出波动,这对电网的稳定性构成威胁。
PSNM的董事会成员亚历山大·赖希表示:“网络安全无法在认证时一次性检测完毕。必须在车辆和充电器的整个使用周期内,以及每次软件更新后持续进行验证。”
波兰雄心勃勃,供应商却存在漏洞
根据PSNM的观点,小型和中型供应商是薄弱环节,它们往往缺乏有效管理网络安全的资源,尽管其产品会用于一些对安全至关重要的领域。与此同时,波兰的内燃机汽车产量从2008年的84万辆峰值下降到2025年的10.1万辆,但该行业仍为该国提供超过22万个就业岗位,贡献了8%以上的GDP,以及近330亿欧元的出口额。作为对比,KOMPAS 2035计划的目标是到2035年实现每年生产100万辆汽车。报告指出,波兰的优势在于强大的汽车工业、60多万名IT专家、完善的研发体系,以及来自欧盟和北约东翼那些长期面临攻击压力的机构的丰富经验。
这些建议包括国内实验室及汽车与充电设备网络韧性测试方法、波兰网络安全技术推广计划、公共采购及车队采购的最低要求,以及行业级威胁信息共享中心(ISAC)。完整的清单,包括针对学术界和出行服务用户的建议,可在PSNM网站下载的报告中获得。报告并未说明应由谁在何时落实这些建议。
LovEV新闻简报
想要更多此类内容?
注册即可——新闻简报推出后我们会发送每周摘要。