
PSNM, OSW та Лукасевич оприлюднили звіт про кібербезпеку автомобілів та зарядних пристроїв
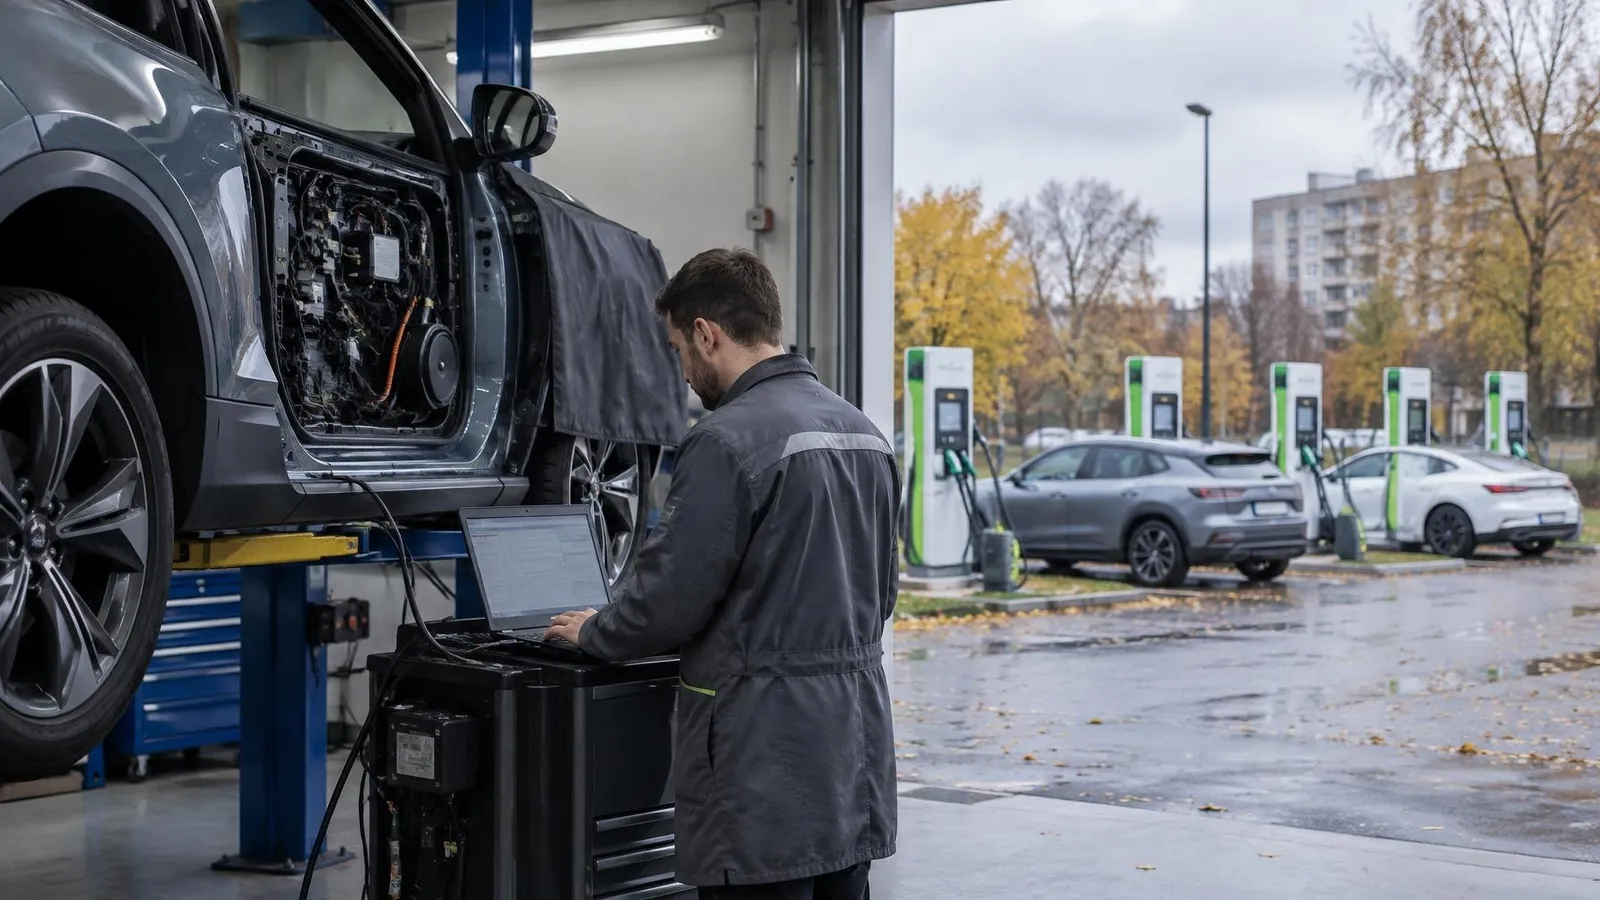
Польське товариство нової мобільності разом із Центром східних досліджень, Łukasiewicz PIMOT та Łukasiewicz AI опублікувало звіт „Кібербезпека нової мобільності“. Автори описують, як можна атакувати електромобілі, мережу зарядних пристроїв та енергетичну систему. Вони також стверджують, що Польща може заробити на глобальному ринку кібербезпеки, який, за оцінками, до 2029 року перевищить 300 млрд доларів.
Сучасний автомобіль часто має понад 200 млн рядків коду та близько 100 електронних контрольних пристроїв (ECU), пов’язаних мережами комунікації. Тож зловмисникові не обов’язково знаходитися біля автомобіля – достатньо вразливості в мобільному додатку або в API виробника (інтерфейсі, через який додаток взаємодіє з серверами бренду). Завдяки такій вразливості можна відкрити автомобіль на відстані, прочитати його місцезнаходження чи змінити налаштування профілю. У звіті ENISA за 2026 рік транспорт був причиною 8% інцидентів, зафіксованих у ЄС.
Витік даних 800 тис. автомобілів та записи з військових навчань у Норвегії
У звіті наводяться два випадки. У грудні 2024 року стало відомо, що телематичні дані приблизно 800 тисяч електромобілів однієї корпорації протягом багатьох місяців зберігалися у неправильно налаштованій хмарі, і на їхній основі вдалося визначити точне місцезнаходження автомобілів. У жовтні 2026 року в Норвегії китайські автомобілі під час військових навчань автоматично та без згоди фіксували активність солдатів, маршрути руху та коди доступу до захищених об’єктів. У обох випадках PSNM не називає імен Марека.
За словами авторів, найбільш вразливою є інфраструктура зарядки. У Польщі вже функціонує понад 14 тис. публічних пунктів, які приймають оплату безконтактними картками, обробляють дані клієнтів та керують потужністю в реальному часі. У звіті описується сценарій, у якому зловмисник захоплює систему керування оператора та вимикає станції в усій агломерації або біля основних транспортних коридорів, через що зупиняються міські та логістичні флоти.
Другим напрямком є енергетика. 29 грудня 2025 року мішенню кібератаки стали принаймні 30 вітрових та сонячних електростанцій, а також велика теплоелектростанція в Польщі, а в Україні атака 2015 року залишила без електроенергії на кілька годин близько 225 тис. споживачів.
Жоден із цих інцидентів не стосувався електромобільності. Однак розумне заряджання та технологія V2G (vehicle-to-grid, тобто передача енергії з акумулятора автомобіля в мережу) відкривають нові шляхи для інтеграції в електроенергетичну систему. Той, хто візьме під контроль велику флотилію підключених автомобілів, може спричинити координовані сплески попиту та постачання енергії, що загрожує стабільності мережі.
Александр Райх, член правління PSNM, каже: „Кібербезпеку неможливо перевірити лише один раз під час сертифікації. Її потрібно перевіряти протягом усього циклу життя транспортного засобу та зарядного пристрою, після кожного оновлення програмного забезпечення”.
У Польщі є амбіції, у постачальників — прогалини
За даними PSNM, слабкою ланкою є малі та середні постачальники, яким часто бракує ресурсів для ефективного управління кібербезпекою, хоча їхні компоненти потрапляють у продукти, критичні для безпеки. Тим часом виробництво двигунів внутрішнього згоряння в Польщі знизилося з рекордних 840 тис. у 2008 році до 101 тис. у 2025 році, проте ця галузь все ще забезпечує понад 220 тис. робочих місць, понад 8% ВВП та майже 33 млрд євро експорту. Для порівняння, план KOMPAS 2035 передбачає мільйон автомобілів на рік у 2035 році. Серед переваг репорт зазначає сильну автомобільну промисловість, понад 600 тис. фахівців у сфері ІТ, науково-дослідну інфраструктуру та досвід установ з східної частини ЄС та НАТО, які постійно працюють під тиском атак.
Рекомендації включають національні лабораторії та методики тестування кіберстійкості автомобілів та зарядних пристроїв, програму масштабування польських технологій кібербезпеки, мінімальні вимоги до державних закупівель та закупівель для автопарків, а також секторальний центр обміну інформацією про загрози (ISAC). Повний список, включаючи рекомендації для науковців та користувачів послуг мобільності, доступний у звіті, який можна завантажити на сайті PSNM. Звіт не визначає, хто та коли має впровадити ці рекомендації.
Newsletter LovEV
Хочете більше такого контенту?
Підпишіться — ми надішлемо короткий огляд тижня, коли почнеться розсилка новинлетера.