
O Reino Unido analisa os requisitos de cibersegurança para carregadores de veículos elétricos públicos.
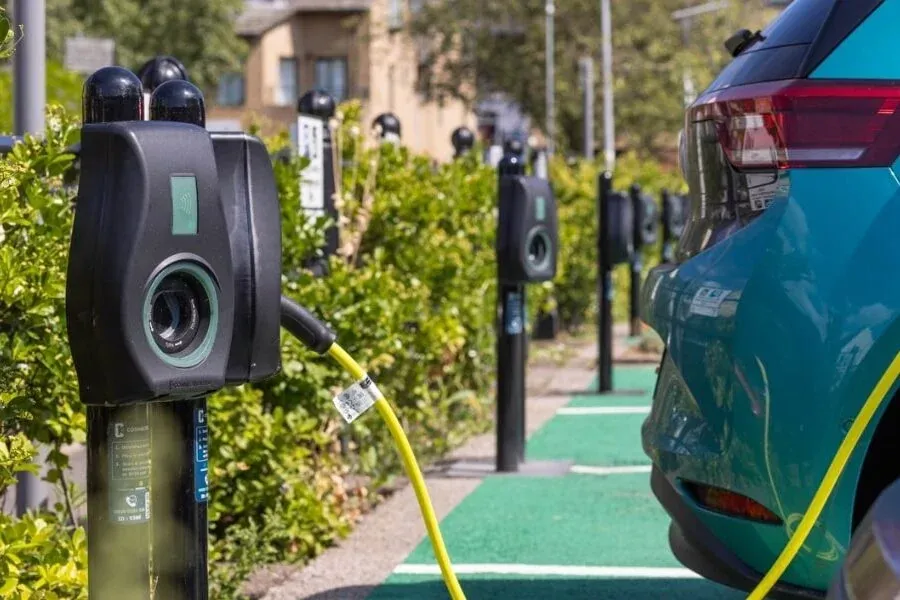
O Departamento de Transportes do Reino Unido (DfT) iniciou uma consulta sobre as propostas de requisitos de cibersegurança para pontos de carregamento de veículos elétricos públicos, o que poderia levar à criação de um padrão mínimo comum para os carregadores vendidos ou instalados em todo o país.
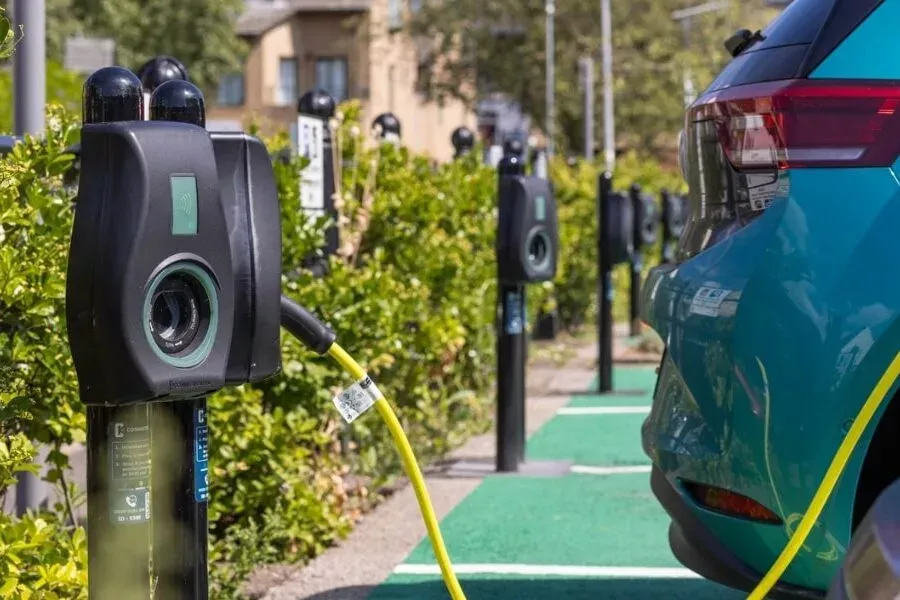
Imagem: Connected Kerb
De acordo com o departamento, foram identificadas várias ameaças potenciais às redes de carregamento do Reino Unido – incluindo “um ataque direto aos pontos de carregamento ou situações em que eles são manipulados ou mal utilizados para comprometer outras partes da rede de carregamento”. O DfT afirmou que tais incidentes poderiam interromper os serviços de carregamento e afetar potencialmente empresas, motoristas e toda a infraestrutura nacional.
Em resposta, o DfT está agora propondo padrões de segurança obrigatórios para pontos de carregamento públicos, a saber: conformidade com a norma de cibersegurança ETSI EN 303 645, que abrange proteções básicas para dispositivos conectados, incluindo autenticação, atualizações de software seguras e gerenciamento de vulnerabilidades. O órgão também está considerando aceitar a norma europeia EN 18031 como um caminho equivalente para a conformidade, ajudando os fabricantes a evitar a necessidade de atender a requisitos separados para os mercados do Reino Unido e da UE.
Essas propostas vão além da segurança de software; os pontos de carregamento públicos poderiam ser obrigados a incorporar medidas físicas contra adulterações, incluindo selos de proteção, sensores para detectar acesso não autorizado e notificações quando alguém tenta acessar componentes internos. Além disso, propõe-se que todos os carregadores públicos incluam medidores de eletricidade em conformidade com o Regulamento de Instrumentos de Medição de 2016. Eles precisariam atender, no mínimo, aos requisitos de precisão da Classe B, o que significa que as medições da eletricidade fornecida devem ser precisas dentro de dois por cento. A medida tem como objetivo reduzir o risco de adulteração dos medidores e proteger os consumidores e os operadores dos pontos de carregamento contra fraudes.
O DfT afirmou que atualmente não existem requisitos específicos de cibersegurança para pontos de carregamento públicos, embora os carregadores domésticos e os pequenos carregadores não domésticos já estejam sujeitos a requisitos nos termos do Regulamento de Veículos Elétricos (Pontos de Carregamento Inteligentes) de 2021. Caso sejam adotados, os requisitos propostos aplicar-se-ão aos pontos de carregamento públicos recém-vendidos ou instalados. Os equipamentos existentes não precisarão de ser adaptados, mas as unidades de substituição terão de cumprir esses requisitos.
A consulta está aberta até 20 de dezembro de 2026, e o departamento também está a considerar uma possível segunda fase que introduziria requisitos adicionais de cibersegurança para operadores de pontos de carregamento e fornecedores de serviços de mobilidade elétrica. Aqueles interessados em contribuir para a consulta podem enviar as suas respostas por meio de formulário online, e-mail ou correio postal.