
El Reino Unido revisa los requisitos de ciberseguridad para los cargadores de vehículos eléctricos públicos.
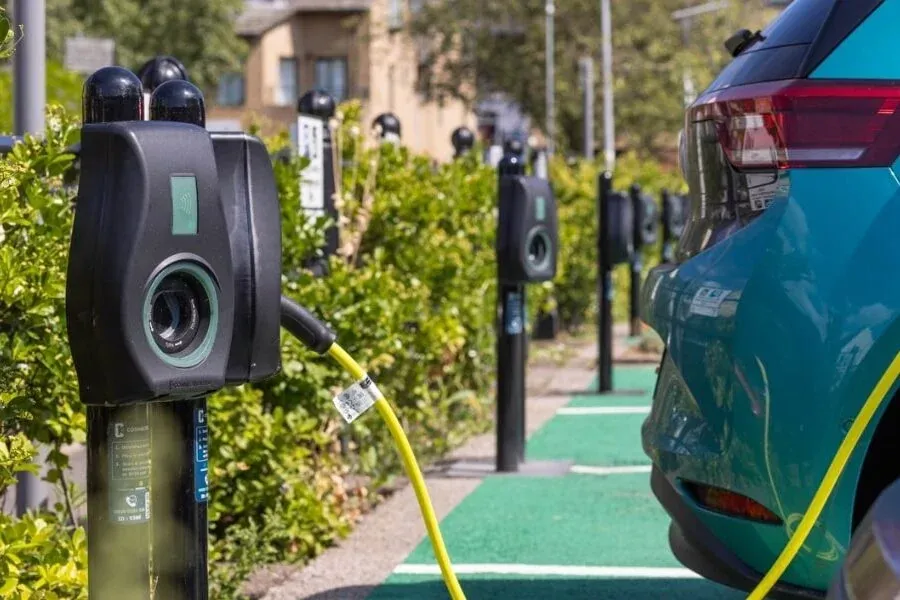
El Departamento de Transporte del Reino Unido (DfT) ha iniciado una consulta sobre los requisitos de ciberseguridad propuestos para los puntos de carga de vehículos eléctricos públicos, lo que podría llevar al establecimiento de un estándar mínimo común para los cargadores vendidos o instalados en todo el país.
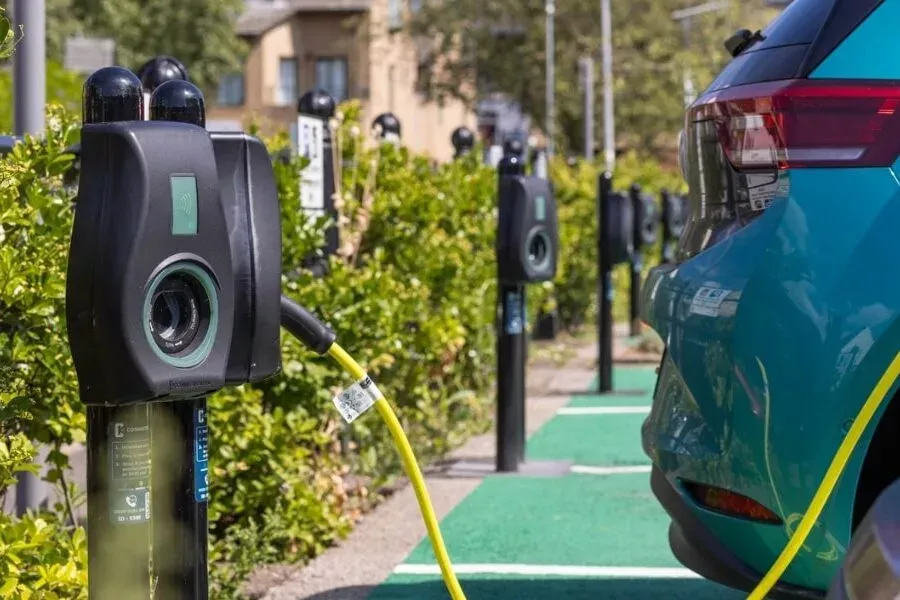
Imagen: Connected Kerb
Según el departamento, se han identificado varias amenazas potenciales para las redes de carga del Reino Unido, incluido “un ataque directo a los puntos de carga o su manipulación o uso indebido para comprometer otras partes de la red de carga”. El DfT ha señalado que tales incidentes podrían interrumpir los servicios de carga y afectar potencialmente a las empresas, los conductores y la infraestructura nacional en general.
En respuesta, el DfT propone ahora estándares de seguridad obligatorios para los puntos de carga públicos, concretamente: el cumplimiento de la norma de ciberseguridad ETSI EN 303 645, que abarca protecciones básicas para los dispositivos conectados, incluida la autenticación, las actualizaciones de software seguras y la gestión de vulnerabilidades. También está considerando aceptar la norma europea EN 18031 como vía equivalente para el cumplimiento, lo que ayudaría a los fabricantes a evitar tener que satisfacer requisitos separados para los mercados del Reino Unido y la UE.
Estas propuestas van más allá de la seguridad del software; los puntos de carga públicos podrían verse obligados a incorporar medidas físicas contra la manipulación, como sellos de protección, sensores para detectar accesos no autorizados y notificaciones cuando alguien intenta acceder a los componentes internos. Además, se propone que todos los cargadores públicos incluyan contadores de electricidad que cumplan con el Reglamento de Instrumentos de Medición de 2016. Estos deberían satisfacer al menos los requisitos de precisión de Clase B, lo que significa que las mediciones de la electricidad suministrada deben ser precisas hasta un dos por ciento. Esta medida tiene como objetivo reducir el riesgo de manipulación de los contadores y proteger a los consumidores y a los operadores de puntos de carga contra el fraude.
El DfT indicó que actualmente no existen requisitos específicos de ciberseguridad para los puntos de carga públicos, aunque los cargadores domésticos y los pequeños cargadores no domésticos ya están sujetos a requisitos según el Reglamento de Vehículos Eléctricos (Puntos de Carga Inteligentes) de 2021. En caso de ser adoptados, los requisitos propuestos se aplicarían a los puntos de carga públicos nuevos que se vendan o instalen. El equipo existente no necesitaría ser modificado, pero las unidades de reemplazo deberían cumplir con dichos requisitos.
La consulta está abierta hasta el 20 de diciembre de 2026, y el departamento también está considerando una posible segunda fase que introduciría requisitos adicionales de ciberseguridad para los operadores de puntos de carga y los proveedores de servicios de movilidad eléctrica. Aquellos interesados en contribuir a la consulta pueden enviar sus respuestas a través de un formulario en línea, por correo electrónico o por correo postal.