
PSNM, OSW y Łukasiewicz publicaron un informe sobre la ciberseguridad de los automóviles y las cargadoras.
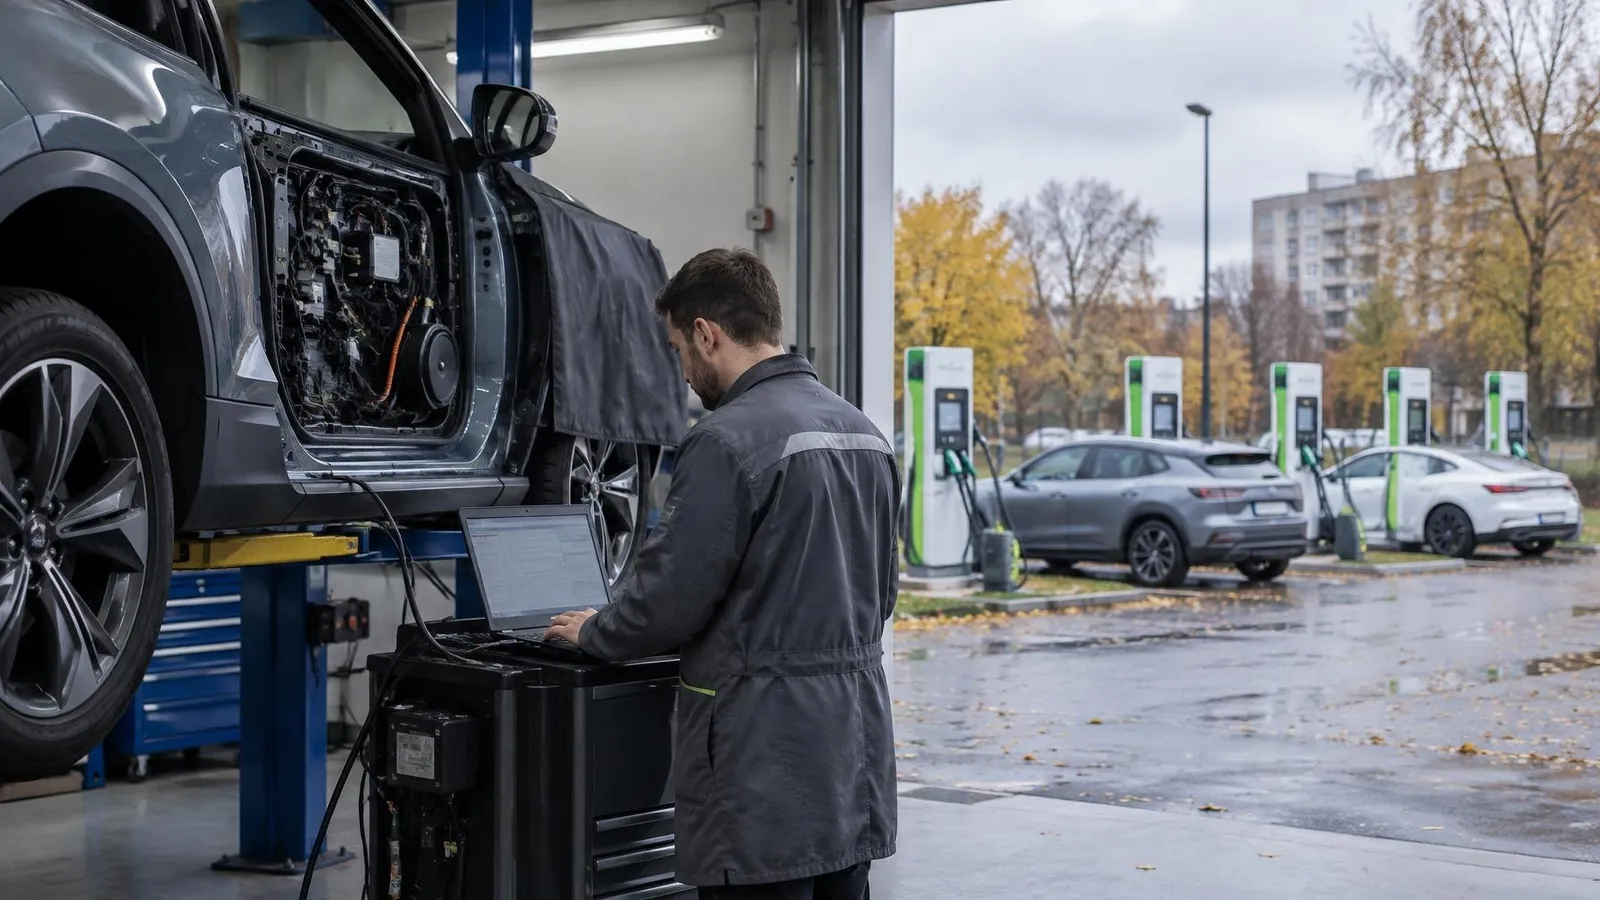
La Asociación Polaca de Nueva Movilidad, junto con el Centro de Estudios Orientales, Łukasiewicz PIMOT y Łukasiewicz AI, publicó el informe “Seguridad cibernética de la nueva movilidad”. Los autores describen cómo se pueden atacar los automóviles eléctricos, las redes de cargadores y el sistema energético. También argumentan que Polonia puede beneficiarse del mercado global de seguridad cibernética, cuyo valor se estimará en más de 300 mil millones de dólares para el año 2029.
Un automóvil moderno suele tener más de 200 millones de líneas de código y alrededor de 100 unidades electrónicas de control (ECU) conectadas mediante redes de comunicación. Por lo tanto, el intruso no necesita estar junto al coche, ya que basta con una vulnerabilidad en la aplicación móvil o en la API del fabricante (la interfaz a través de la cual la aplicación se comunica con los servidores de la marca). A través de dicha vulnerabilidad se puede abrir el automóvil a distancia, leer su ubicación o cambiar la configuración del perfil. Según un informe de ENISA del año 2026, el transporte fue responsable del 8% de los incidentes registrados en la UE.
Fuga de datos de 800 mil automóviles y grabaciones de pruebas en Noruega
El informe menciona dos casos. En diciembre de 2024 se descubrió que los datos telemáticos de aproximadamente 800 mil vehículos eléctricos de una misma empresa estuvieron almacenados durante meses en una nube mal configurada, y con ellos se pudo determinar la ubicación exacta de los automóviles. En octubre de 2026, en Noruega, los automóviles chinos registraron automáticamente y sin consentimiento la actividad de los soldados, las rutas recorridas y los códigos de acceso a instalaciones protegidas durante ejercicios militares. PSNM no menciona a Marek en ninguno de los dos casos.
Según los autores, la infraestructura de carga es la más vulnerable. En Polonia ya existen más de 14 mil puntos públicos que aceptan pagos sin contacto, procesan datos de los clientes y controlan la potencia en tiempo real. El informe describe un escenario en el que un delincuente se apodera del sistema de gestión del operador y apaga las estaciones en toda la zona metropolitana o junto a las principales vías de transporte, lo que deja inmovilizadas a las flotas urbanas y logísticas.
El otro frente es la energía. El 29 de diciembre de 2025, el objetivo de un ciberataque fueron al menos 30 parques eólicos y fotovoltaicos, además de una gran central térmica eléctrica en Polonia, mientras que en Ucrania un ataque en 2015 dejó sin electricidad durante varias horas a unos 225 mil clientes.
Ninguno de estos incidentes estuvo relacionado con la movilidad eléctrica. Sin embargo, la carga inteligente y el V2G (vehicle-to-grid, es decir, la transferencia de energía de las baterías de los automóviles a la red) abren nuevas vías hacia el sistema eléctrico. Quien tome el control de una gran flota de automóviles conectados podría provocar aumentos y disminuciones coordinados en el consumo y suministro de energía, lo cual es peligroso para la estabilidad de la red.
Aleksander Rajch, miembro del consejo de administración de PSNM, dice: “La ciberseguridad no se puede verificar una sola vez, durante la homologación. Es necesario verificarla durante todo el ciclo de vida del vehículo y del cargador, después de cada actualización de software”.
Polonia tiene ambiciones, los proveedores tienen deficiencias
Según el PSNM, los eslabones débiles son los proveedores pequeños y medianos, a quienes a menudo les faltan recursos para gestionar seriamente la ciberseguridad, aunque sus componentes forman parte de productos críticos para la seguridad. Mientras tanto, la producción de automóviles de combustión en Polonia disminuyó de los 840 mil unidades récord en 2008 a 101 mil en 2025, y el sector sigue generando más de 220 mil empleos, más del 8% del PIB y casi 33 mil millones de euros en exportaciones. Para comparación, el plan KOMPAS 2035 prevé un millón de automóviles al año para 2035. Como ventajas, el informe menciona una industria automotriz sólida, más de 600 mil especialistas en TI, un entorno de investigación y experiencia de las instituciones del flanco oriental de la UE y la OTAN, que operan bajo una presión constante de ataques.
Las recomendaciones incluyen laboratorios nacionales y metodologías para evaluar la ciberresistencia de automóviles y cargadores, un programa para escalar las tecnologías de ciberseguridad polacas, requisitos mínimos en contratos públicos y adquisiciones de flotas, así como un centro sectorial de intercambio de información sobre amenazas (ISAC). La lista completa, incluidas las recomendaciones para el sector académico y los usuarios de servicios de movilidad, se encuentra en el informe disponible para descargar en la página de PSNM. El informe no indica quién ni cuándo debería implementar estas propuestas.
Newsletter LovEV
¿Quieres más contenido como este?
Regístrate: te enviaremos un resumen de la semana cuando comience el boletín.