
PSNM, OSW und Łukasiewicz haben einen Bericht zur Cybersicherheit von Autos und Ladegeräten veröffentlicht.
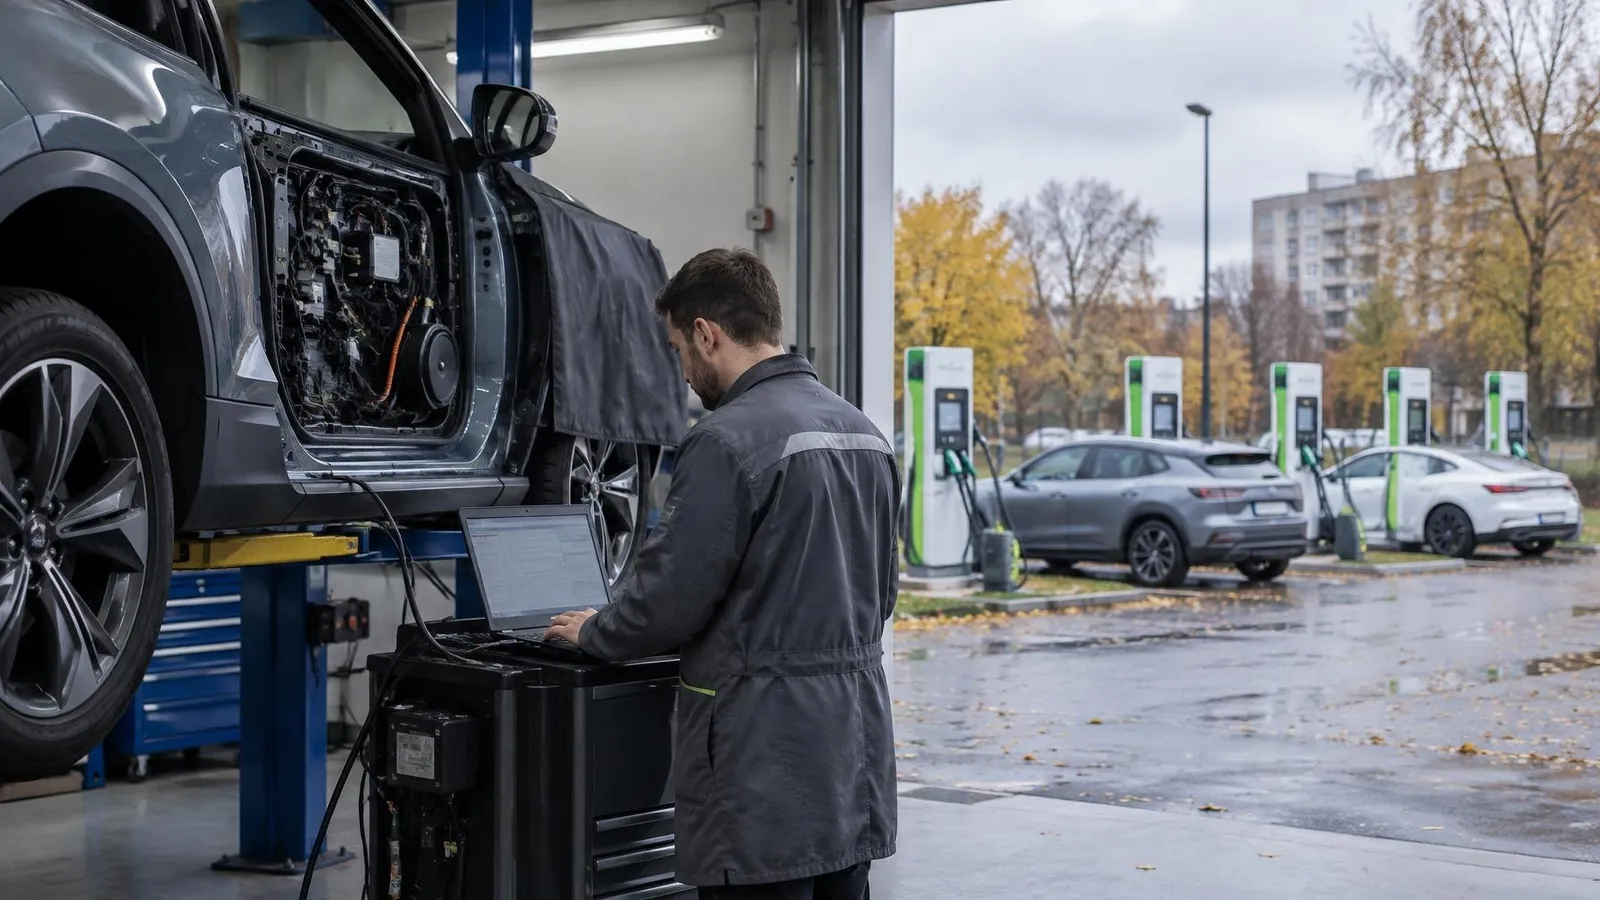
Der Polnische Verband für Neue Mobilität hat gemeinsam mit dem Zentrum für Oststudien, Łukasiewicz PIMOT und Łukasiewicz AI den Bericht „Cybersecurity der neuen Mobilität“ veröffentlicht. Die Autoren beschreiben, auf welche Weise ein Elektroauto, das Ladeinfrastrukturnetz sowie das Energiesystem angegriffen werden können. Zudem sind sie der Ansicht, dass Polen auf dem globalen Cybersecurity-Markt profitieren kann, der nach Schätzungen bis 2029 einen Wert von über 300 Milliarden Dollar erreichen wird.
Ein modernes Auto hat oft mehr als 200 Millionen Zeilen Code sowie etwa 100 elektronische Steuergeräte (ECU), die über Kommunikationsnetzwerke miteinander verbunden sind. Ein Angreifer muss daher nicht unbedingt neben dem Auto stehen, denn es reicht bereits eine Schwachstelle in der mobilen App oder in der API des Herstellers aus (der Schnittstelle, über die die App mit den Servern der Marke kommuniziert). Durch eine solche Schwachstelle lässt sich das Auto aus der Ferne öffnen, seine Position abrufen oder die Profileinstellungen ändern. Laut einem ENISA-Bericht aus dem Jahr 2026 waren im Verkehrssektor 8 % der in der EU verzeichneten Vorfälle zu verzeichnen.
Datenleck von 800.000 Autos und Aufnahmen aus Übungen in Norwegen
Der Bericht nennt zwei Fälle. Im Dezember 2024 kam ans Licht, dass die Telematikdaten von etwa 800.000 Elektrofahrzeugen eines Konzerns monatelang in einer falsch konfigurierten Cloud lagen und auf deren Grundlage die genaue Position der Fahrzeuge ermittelt werden konnte. Im Oktober 2026 registrierten chinesische Autos in Norwegen während Militärübungen automatisch und ohne Zustimmung die Aktivitäten der Soldaten, die Fahrtrouten sowie Zugangscode zu geschützten Objekten. Marek nennt in beiden Fällen keinen PSNM.
Laut den Autoren ist die Ladeinfrastruktur am stärksten gefährdet. In Polen gibt es bereits über 14.000 öffentliche Ladepunkte, die kontaktlose Zahlungen entgegennehmen, Kundendaten verarbeiten und die Leistung in Echtzeit steuern. Der Bericht beschreibt einen Szenario, in dem ein Angreifer das Steuersystem des Betreibers übernimmt und die Ladestationen in der gesamten Metropolregion oder an wichtigen Verkehrsachsen abschaltet, wodurch städtische und logistische Flotten lahmgelegt werden.
Die zweite Front ist die Energiebranche. Am 29. Dezember 2025 waren mindestens 30 Wind- und Solarkraftwerke sowie ein großes Kraftwerk in Polen Ziel eines Cyberangriffs, während ein Angriff in der Ukraine im Jahr 2015 etwa 225.000 Verbraucher für mehrere Stunden ohne Strom ließ.
Keiner dieser Vorfälle betraf die Elektromobilität. Smart Charging und V2G (Vehicle-to-Grid, also die Rückgabe von Energie aus der Autobatterie in das Netz) eröffnen jedoch neue Wege für das Stromnetz. Wer die Steuerung einer großen Flotte an angeschlossenen Autos übernimmt, kann koordinierte Spitzen im Stromverbrauch und -ausstoß verursachen, was die Stabilität des Netzes gefährden kann.
Aleksander Rajch, Vorstandsmitglied von PSNM, sagt: „Cyber-Sicherheit lässt sich nicht einmal bei der Homologierung überprüfen. Sie muss während des gesamten Lebenszyklus des Fahrzeugs und der Ladestation sowie nach jeder Softwareaktualisierung überprüft werden.“
Polen hat Ambitionen, die Anbieter haben Lücken
Laut PSNM sind kleine und mittlere Anbieter die schwache Glieder, denen oft die Ressourcen fehlen, um ein ernsthaftes Cybersicherheitsmanagement zu betreiben, obwohl ihre Komponenten in Produkte gelangen, die für die Sicherheit von entscheidender Bedeutung sind. In der Zwischenzeit ist die Produktion von Verbrennungsfahrzeugen in Polen von rekordverdächtigen 840.000 Einheiten im Jahr 2008 auf 101.000 Einheiten im Jahr 2025 gesunken, doch der Sektor bietet weiterhin über 220.000 Arbeitsplätze, mehr als 8 % des BIP sowie fast 33 Milliarden Euro an Exporte. Zum Vergleich sieht der Plan KOMPAS 2035 eine Million Autos pro Jahr im Jahr 2035 vor. Als Stärken nennt der Bericht die starke Automobilindustrie, über 600.000 IT-Spezialisten, Forschungsinfrastrukturen sowie die Erfahrung von Institutionen an der Ostflanke der EU und NATO, die unter ständigem Druck durch Angriffe arbeiten.
Die Empfehlungen umfassen nationale Labore und Methoden zur Prüfung der Cybersicherheit von Autos und Ladegeräten, ein Programm zur Skalierung polnischer Cybersicherheitstechnologien, Mindestanforderungen bei öffentlichen Aufträgen und Flottenkäufen sowie ein sektorspezifisches Informationsaustauschzentrum für Bedrohungen (ISAC). Die vollständige Liste, einschließlich Empfehlungen für Wissenschaftler und Nutzer von Mobilitätsdiensten, befindet sich im Bericht, der von der PSNM-Website heruntergeladen werden kann. Der Bericht legt nicht fest, wer und wann diese Vorgaben umsetzen sollte.
Newsletter LovEV
Möchten Sie mehr solcher Inhalte?
Tragen Sie sich ein – wir senden Ihnen einen Wochenüberblick, sobald der Newsletter startet.